Казань
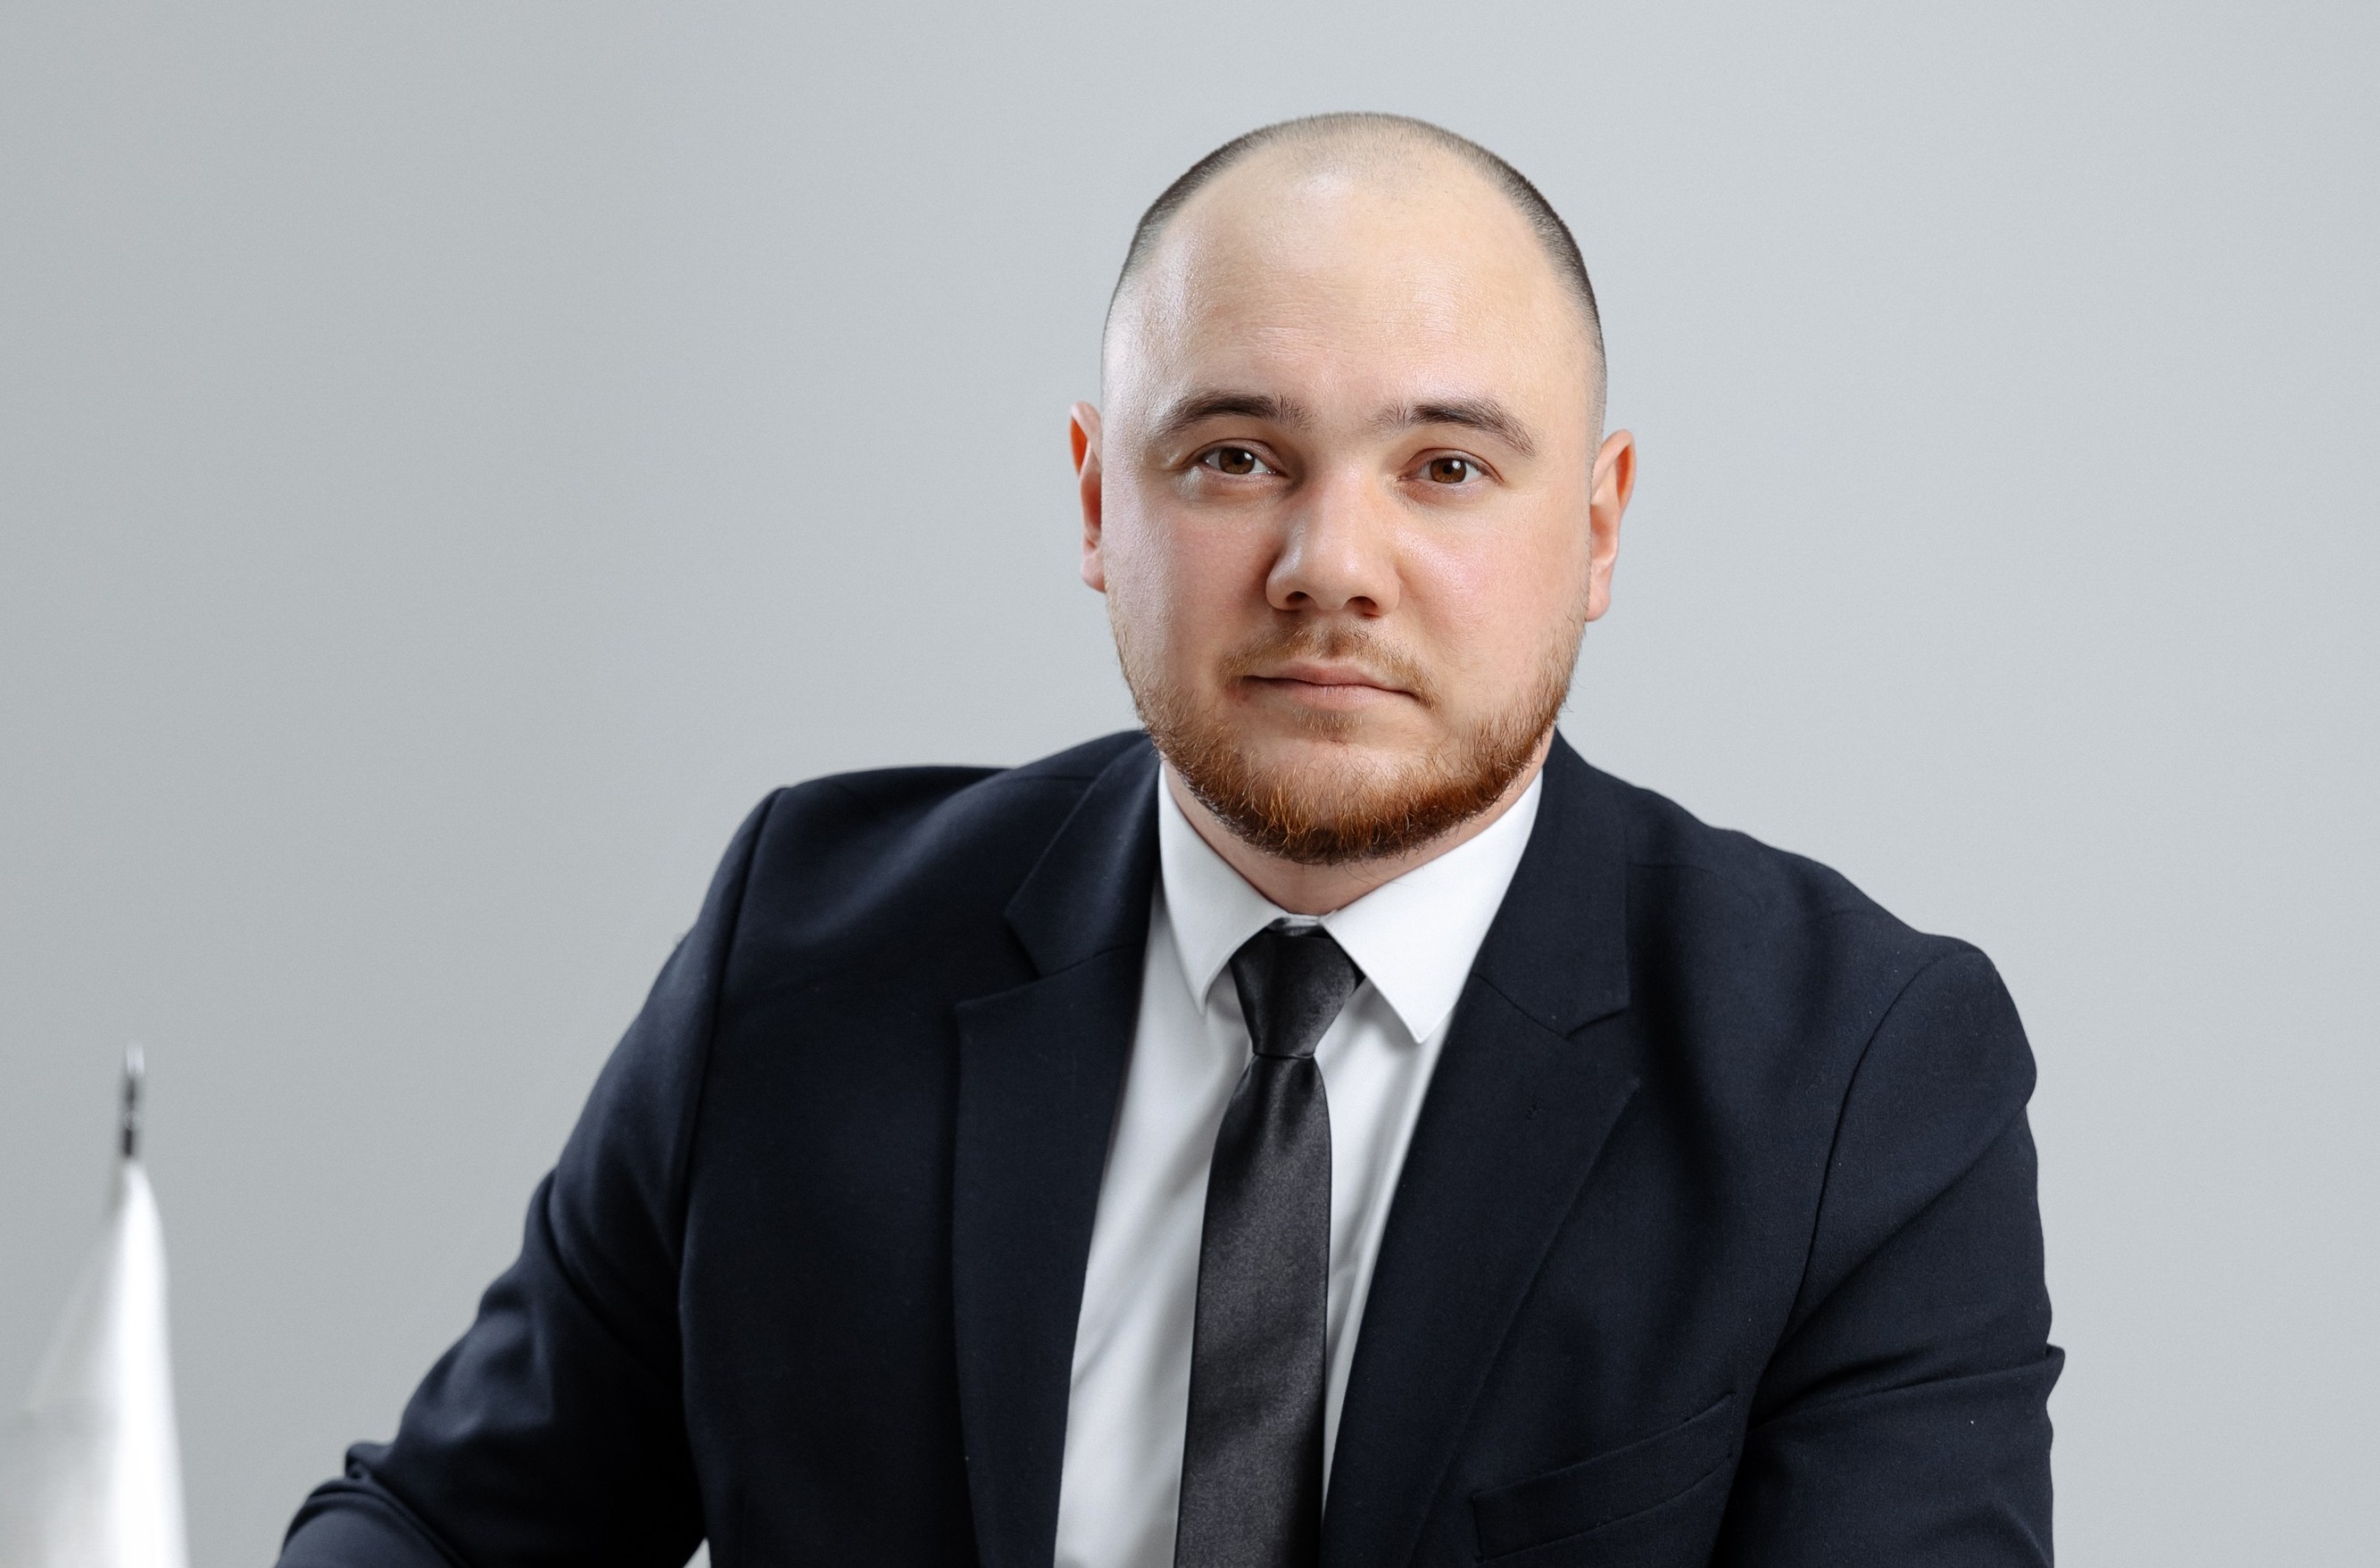
Управление уязвимостями не сводится к эпизодическому сканированию цифрового контура и установке патчей. Сегодня это непрерывная работа с рисками, где зона ответственности компании выходит за пределы собственной ИТ-инфраструктуры, распространяясь на внешние активы, дочерние организации и подрядчиков. Как выстроить контур безопасности так, чтобы учитывать бизнес-приоритеты и направлять ресурсы на наиболее значимые риски, рассказывает Александр Зайцев, директор по развитию ГК «Умные решения».
Техническая уязвимость ≠ реальная угроза
Число выявляемых уязвимостей постоянно растет. Только за первые пять месяцев 2025 года было опубликовано почти 50 тыс. новых, причем примерно для 250 уже существовали известные эксплойты.
Однако не каждая обнаруженная уязвимость представляет непосредственную угрозу для конкретной организации. Результаты сканирования нужно сопоставлять с конфигурацией инфраструктуры, возможностью эксплуатации и ролью уязвимой системы. Валидация показывает, применима ли уязвимость на практике и может ли ею воспользоваться злоумышленник.
Поверхность атаки — это совокупность доступных злоумышленнику активов. Подверженность угрозам (exposure) учитывает не только сам актив, но и его уязвимости и связанные с ними угрозы. Это позволяет понять, какие проблемы требуют первоочередного внимания.
При этом времени на реакцию остается все меньше. Период между публикацией информации об уязвимости и появлением рабочего эксплойта сократился с 63 дней в 2018 году до пяти дней в 2023-м. С развитием ИИ этот разрыв может уменьшиться до нескольких часов.
Особенно опасны уязвимости, для которых способ эксплуатации уже известен, но исправление еще не установлено. Если быстро установить патч невозможно, риск можно временно снизить компенсирующими мерами: ограничить сетевой доступ, изолировать систему, отключить ненужные сервисы или усилить ее настройки — провести харденинг.
Эти меры не заменяют исправление, но сокращают окно возможностей для атаки до установки патча.
От инструментов — к экономике ИБ
По мере изменения угроз меняется и роль ИБ-инструментов. Сами по себе решения лишь выявляют уязвимости. Результат зависит от того, как компания работает с полученными данными: контролирует инфраструктуру, расставляет приоритеты и выстраивает взаимодействие между ИБ и ИТ.
Без выстроенного процесса управление уязвимостями превращается в бесконечный список задач. Поэтому необходимо заранее закрепить, кто, в какой последовательности и в какие сроки устраняет обнаруженные проблемы.
При этом задача защиты не сводится к закрытию отдельных уязвимостей. Контур безопасности должен повышать стоимость атаки для злоумышленника.
Чем больше времени и ресурсов требуется на проникновение и развитие атаки, тем менее привлекательной становится инфраструктура компании. Превентивные меры позволяют повысить эту стоимость еще до начала атаки.
Риски нужно связывать с возможным ущербом для бизнеса, а не только с технической критичностью уязвимости. Оценка должна учитывать простой и восстановление инфраструктуры, расходы на расследование, штрафы и неустойки, а также косвенные потери: утрату доверия клиентов и партнёров, срыв контрактов и репутационный ущерб.
В первую очередь ресурсы следует направлять на системы, от которых зависят непрерывность ключевых процессов и финансовый результат.
Внешний периметр как часть ИБ-контура
Даже хорошо выстроенный внутренний процесс не охватывает всей поверхности атаки без контроля внешних активов и связанных с компанией организаций. Подрядчики и партнеры могут иметь доступ к системам или обрабатывать данные компании, а их компрометация — стать одним из путей развития атаки.
Особого контроля требуют MSP-провайдеры, ИТ-интеграторы и поставщики критичной облачной инфраструктуры. Требования к безопасности следует закреплять еще до предоставления доступа, а затем учитывать при выборе и контроле подрядчиков.
Внешний контур — это не только связанные с компанией организации, но и собственный цифровой след. Часть информации о компании и сотрудниках находится в открытом доступе и формирует дополнительную поверхность атаки. При внешнем мониторинге значимая доля обнаруживаемых ресурсов может относиться к Shadow IT, то есть активам, которые не учтены во внутреннем периметре.
Быстрое обнаружение уязвимости не означает, что ее удастся так же быстро устранить. Не все исправления можно автоматизировать: одни работы требуют технологических окон, другие — компенсирующих мер, а некоторые затягиваются из-за согласований между подразделениями.
Поэтому при устранении уязвимостей необходимо учитывать условия эксплуатации системы. Обновление нельзя устанавливать на критичный рабочий сервер без предварительной проверки его влияния на бизнес-процессы. После изменений систему нужно проверить повторно и убедиться, что риск действительно снизился.
Вместо формального соответствия
Меняется и подход к оценке защищенности. Регулятор постепенно смещает акцент с проверки отдельных мер на качество процессов. Методические документы ФСТЭК уделяют особое внимание непрерывности, воспроизводимости и постоянному совершенствованию управления защищенностью.
Похожую логику описывает международный подход Continuous Threat Exposure Management, или CTEM. В нем выделяются пять направлений: Scoping — определение бизнес-контекста, Discovery — формирование технической картины, Prioritization — расстановка приоритетов, Validation — подтверждение рисков, Mobilization — планирование и устранение.
Для бизнеса это означает переход от формального выполнения требований к реальному управлению рисками: важно понимать, какую угрозу снижает конкретная мера и насколько эффективно.
Задачу усложняет развитие технологий: ведь меняется и среда угроз. ИИ сегодня позволяет злоумышленникам быстрее собирать информацию о цели, автоматизировать отдельные этапы атак и адаптировать их под полученные данные. Те же технологии помогают защите: обрабатывать большие объемы данных, отсеивать ложные срабатывания, приоритизировать результаты и автоматизировать отдельные операции.
ИТ + ИБ = эффективный контур защиты
Все это делает особенно важным вопрос приоритетов. При таком количестве угроз невозможно одинаково защищать все системы и активы. Поэтому работа начинается с аудита инфраструктуры и определения систем, которые обеспечивают ключевые бизнес-процессы и финансовый результат.
Для этого ИБ необходимо взаимодействовать с руководством и владельцами систем — теми, кто отвечает за их бизнес-результат. Важно понимать, куда движется компания, как она развивается и какие изменения происходят в инфраструктуре. Это позволяет сначала сосредоточить ресурсы на действительно критичных системах, а затем расширять контур защиты на остальные.
Чтобы такая связь не оставалась формальной, ответственность за координацию ИТ и ИБ должна быть закреплена на уровне руководства. В зависимости от структуры компании это может быть заместитель по ИТ, директор по цифровизации или руководитель направления информационной безопасности.
Такой руководитель помогает согласовать цели бизнеса и задачи ИБ, определить приоритеты и распределять ресурсы между направлениями. В результате бюджет тратится не на максимальное количество инструментов, а на те меры, которые закрывают наиболее значимые для компании риски.
При этом значительную часть защиты можно обеспечить еще на уровне архитектуры. Сегментация, изоляция критичных систем, ограничение сетевого доступа и корректная настройка инфраструктуры способны уменьшить поверхность атаки еще до применения специализированных средств ИБ.
Поэтому ИТ и ИБ должны работать как единый процесс: ИТ отвечает за безопасную архитектуру и эксплуатацию систем, ИБ — за выявление и оценку рисков, контроль защитных мер и проверку их эффективности. Граница между этими задачами не должна превращаться в передачу ответственности от одной команды к другой.